وبلاگ
مدیریت ریسک در ISO 9001:2026؛ آیا روشهای سنتی ارزیابی ریسک هنوز کافی هستند؟

مدیریت ریسک در ISO 9001:2026؛ آیا روشهای سنتی ارزیابی ریسک هنوز کافی هستند؟
چند سالی است که مدیریت ریسک به یکی از موضوعات مهم در سیستمهای مدیریت کیفیت تبدیل شده است. با این حال، هنوز در بسیاری از سازمانها وقتی صحبت از مدیریت ریسک میشود، اولین چیزی که به ذهن میرسد یک فرم اکسل، جدولی از احتمال و شدت وقوع و چند عدد برای تعیین سطح ریسک است.
در چنین شرایطی معمولاً ریسکها شناسایی میشوند، امتیاز میگیرند، در یک ماتریس ثبت میشوند و پس از مدتی نیز همان فرم بدون تغییر باقی میماند.
اما یک سؤال اساسی وجود دارد:
آیا صرفاً شناسایی و امتیازدهی به ریسکها به معنای مدیریت ریسک در سازمان است؟
در استاندارد ISO 9001، تفکر مبتنی بر ریسک قرار نیست به یک فعالیت مستندسازی محدود شود. هدف آن این است که سازمان بتواند عدمقطعیتهای اثرگذار بر کیفیت، تحقق اهداف، انطباق محصولات و خدمات و رضایت مشتری را شناسایی کند و برای مواجهه با آنها تصمیمهای متناسب بگیرد.
با انتشار ویرایش ISO 9001:2026، توجه به مدیریت ریسک و فرصتها نیز با شفافیت بیشتری دنبال شده است. بنابراین زمان مناسبی است تا سازمانها روشهای سنتی خود را بازنگری کنند و از ارزیابی مقطعی ریسک به سمت مدیریت پویا و اثربخش حرکت کنند.

مدیریت ریسک در ایزو ۹۰۰۱ چیست؟
مدیریت ریسک در ایزو ۹۰۰۱ به مجموعه فعالیتهایی گفته میشود که سازمان برای شناسایی، تحلیل، ارزیابی و رسیدگی به ریسکهای اثرگذار بر سیستم مدیریت کیفیت و نتایج مورد انتظار آن انجام میدهد.
این فعالیتها باید با توجه به شرایط داخلی و خارجی سازمان، نیازها و انتظارات طرفهای ذینفع، ماهیت فرآیندها و پیامدهای احتمالی عدم تحقق نتایج مورد انتظار انجام شوند.
برای مثال، در یک شرکت تولیدی، ریسکهای زیر میتوانند بر کیفیت محصولات و خدمات اثرگذار باشند:
- وابستگی به یک تأمینکننده اصلی مواد اولیه
- خرابی تجهیزات کلیدی تولید
- خطای اپراتور در تنظیم ماشینآلات
- عدم کالیبراسیون تجهیزات اندازهگیری
- تغییرات ناگهانی مشخصات سفارش مشتری
- کمبود نیروی انسانی متخصص
- ضعف در کنترل فرآیندهای برونسپاریشده
- از دست رفتن اطلاعات فنی یا سوابق تولید
نکته مهم این است که ریسک باید در ارتباط با اهداف و نتایج مورد انتظار سازمان بررسی شود. یک موضوع ممکن است برای یک سازمان ریسک مهمی باشد، اما برای سازمان دیگر با توجه به شرایط و کنترلهای موجود اهمیت کمتری داشته باشد.
الزامات مدیریت ریسک در ISO 9001:2026؛ چه چیزی اهمیت بیشتری پیدا کرده است؟
در ویرایش ۲۰۱۵ استاندارد ISO 9001، الزامات مربوط به اقدامات برای پرداختن به ریسکها و فرصتها در بند ۶.۱ مطرح شده بود.
در ویرایش ۲۰۲۶، رویکرد استاندارد نسبت به ریسکها و فرصتها شفافتر شده است. مدیریت ریسک و پیگیری فرصتها باید با توجه به ماهیت متفاوت آنها مورد توجه قرار گیرند.
این موضوع یک پیام مدیریتی مهم دارد:
سازمان نباید تمام توجه خود را به جلوگیری از اتفاقات نامطلوب معطوف کند؛ بلکه باید فرصتهای بهبود و دستیابی به نتایج بهتر را نیز بهصورت جدی شناسایی و دنبال کند.
تفاوت نگاه به ریسک و فرصت
| موضوع | مدیریت ریسک | مدیریت فرصت |
|---|---|---|
| هدف | پیشگیری یا کاهش پیامدهای نامطلوب | دستیابی به نتایج بهتر و ارزشآفرینی |
| تمرکز | عدمقطعیت و پیامدهای منفی | امکان بهبود و نتایج مطلوب |
| نمونه | احتمال خرابی دستگاه کلیدی | امکان استفاده از فناوری جدید برای افزایش بهرهوری |
| اقدام | نگهداری پیشگیرانه و تأمین قطعات یدکی | برنامهریزی برای ارتقای فناوری و ظرفیت تولید |
| ارزیابی نتیجه | کاهش احتمال یا پیامد ریسک | میزان تحقق منافع مورد انتظار |
بنابراین بهتر است سازمانها در کنار ثبت ریسکها، سازوکاری مشخص برای شناسایی، اولویتبندی و پیگیری فرصتها نیز داشته باشند.
آیا ماتریس سنتی ارزیابی ریسک هنوز کافی است؟
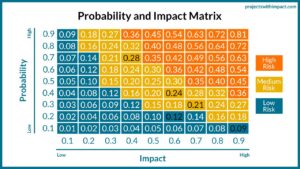
ماتریس ارزیابی ریسک در ایزو ۹۰۰۱
ماتریس احتمال و شدت یکی از ابزارهای شناختهشده و کاربردی برای ارزیابی ریسک است. در این روش، سازمان احتمال وقوع یک رویداد و شدت پیامدهای آن را بررسی میکند و بر اساس ترکیب این دو عامل، سطح ریسک را تعیین میکند.
برای مثال:
- احتمال وقوع: از ۱ تا ۵
- شدت پیامد: از ۱ تا ۵
- امتیاز ریسک: حاصلضرب احتمال در شدت
این روش میتواند برای اولویتبندی اولیه ریسکها مفید باشد؛ اما مشکل زمانی آغاز میشود که سازمان تصور کند با تکمیل این ماتریس، فرآیند مدیریت ریسک به پایان رسیده است.
محدودیتهای ارزیابی سنتی ریسک
۱. ایستا بودن ارزیابیها
در بسیاری از سازمانها ارزیابی ریسک فقط سالی یکبار انجام میشود. در حالی که شرایط سازمان، بازار، فناوری، تأمینکنندگان، تجهیزات و نیازهای مشتریان ممکن است در طول سال تغییر کنند.
بنابراین ریسکی که در ابتدای سال کماهمیت ارزیابی شده، ممکن است چند ماه بعد به یک تهدید جدی تبدیل شود.
۲. تمرکز بیش از حد بر امتیازدهی
گاهی انرژی زیادی صرف تعیین امتیاز احتمال و شدت میشود؛ اما درباره علت ایجاد ریسک، کنترلهای موجود و اقدام مناسب برای مدیریت آن تحلیل کافی انجام نمیشود.
در چنین وضعیتی، سازمان یک عدد برای ریسک دارد، اما لزوماً نمیداند چگونه باید با آن برخورد کند.
۳. نادیده گرفتن ارتباط ریسکها با یکدیگر
ریسکهای سازمان همیشه مستقل از یکدیگر نیستند.
برای مثال، تأخیر تأمین مواد اولیه ممکن است باعث تغییر برنامه تولید شود. تغییر برنامه تولید میتواند فشار زمانی ایجاد کند و فشار زمانی نیز احتمال خطای انسانی و بروز عدم انطباق را افزایش دهد.
اگر هر ریسک بهصورت جداگانه و بدون توجه به ارتباط آن با سایر فرآیندها بررسی شود، ممکن است تصویر ناقصی از وضعیت سازمان به دست آید.
۴. نبود ارتباط با شاخصهای عملکرد
یکی از ضعفهای رایج این است که فرم مدیریت ریسک در واحد تضمین کیفیت نگهداری میشود، اما شاخصهای عملکرد فرآیندها هیچ ارتباطی با آن ندارند.
در نتیجه، ممکن است نرخ ضایعات یا شکایات مشتریان افزایش پیدا کند، بدون اینکه این تغییر در ارزیابی ریسک فرآیند مربوطه منعکس شود.
۵. نبود ارزیابی اثربخشی اقدامات
ثبت اقداماتی مانند آموزش، بازرسی بیشتر یا تهیه دستورالعمل جدید بهتنهایی نشان نمیدهد که ریسک بهدرستی مدیریت شده است.
سازمان باید بررسی کند که اقدام انجامشده تا چه اندازه احتمال وقوع یا پیامدهای ریسک را کاهش داده است.
مدیریت ریسک پویا چیست و چه تفاوتی با ارزیابی سنتی دارد؟
مدیریت ریسک پویا رویکردی است که در آن ارزیابی ریسک به یک فعالیت یکباره و مستقل محدود نمیشود، بلکه در طول اجرای فرآیندها و متناسب با تغییر شرایط، اطلاعات جدید و نتایج عملکردی بازنگری میشود.
در این رویکرد، اطلاعات واقعی سازمان برای شناسایی و اولویتبندی ریسکها مورد استفاده قرار میگیرند.
| معیار مقایسه | رویکرد سنتی و محدود | رویکرد پویا و یکپارچه |
|---|---|---|
| زمان ارزیابی | در فواصل ثابت و محدود | برنامهریزیشده و در زمان وقوع تغییرات مهم |
| منبع اطلاعات | نظر کارشناسان و فرمهای ارزیابی | نظر کارشناسان، دادهها و نتایج واقعی فرآیندها |
| ارتباط با فرآیندها | محدود به واحد تضمین کیفیت | متصل به فرآیندها و مسئولان آنها |
| تصمیمگیری | بر اساس امتیاز ریسک | بر اساس امتیاز، پیامد، کنترلها و شرایط واقعی |
| اقدامات | ثبت اقدام در فرم | اجرای اقدام، پایش و ارزیابی اثربخشی |
| بازنگری | عمدتاً در زمان ارزیابی دورهای | همچنین پس از تغییرات و رویدادهای اثرگذار |
روش پیشنهادی برای مدیریت ریسک در سازمانهای تولیدی
برای حرکت از ارزیابی سنتی به مدیریت ریسک اثربخش، میتوان یک فرآیند هفتمرحلهای طراحی کرد.
مرحله اول: شناسایی ریسکها بر اساس فرآیندها
بهتر است شناسایی ریسک از فرآیندهای واقعی سازمان آغاز شود، نه صرفاً از یک فهرست عمومی.
برای هر فرآیند باید مشخص شود:
- ورودیها و خروجیهای اصلی چیست؟
- چه عواملی میتوانند مانع تحقق نتایج مورد انتظار شوند؟
- چه خطاها یا عدم انطباقهایی ممکن است ایجاد شوند؟
- چه وابستگیهایی به سایر فرآیندها وجود دارد؟
- چه تغییراتی میتوانند عملکرد فرآیند را تحت تأثیر قرار دهند؟
مرحله دوم: تحلیل علل و پیامدهای ریسک
پس از شناسایی ریسک، باید علتهای احتمالی و پیامدهای آن بررسی شوند.
برای مثال، ریسک «افزایش ضایعات تولید» بهتنهایی شرح مناسبی نیست. بهتر است علتهای احتمالی مانند تنظیم نامناسب دستگاه، کیفیت نامطلوب مواد اولیه، خطای اپراتور یا نقص در دستورالعمل فرآیند نیز شناسایی شوند.
مرحله سوم: ارزیابی و اولویتبندی ریسکها
در این مرحله میتوان از روشهایی مانند ماتریس احتمال و شدت، FMEA یا سایر روشهای متناسب با نوع فرآیند استفاده کرد.
انتخاب روش باید با پیچیدگی فرآیند، اهمیت محصول، پیامدهای احتمالی و سطح اطلاعات موجود متناسب باشد.
مرحله چهارم: بررسی کنترلهای موجود
پیش از تعریف اقدام جدید، باید مشخص شود چه کنترلهایی در حال حاضر وجود دارند و این کنترلها تا چه اندازه مؤثر هستند.
برای مثال، در ریسک خرابی دستگاه تولیدی، ممکن است برنامه نگهداری و تعمیرات پیشگیرانه، بازرسی روزانه و تأمین قطعات یدکی وجود داشته باشد.
سؤال اصلی این است که آیا این کنترلها واقعاً احتمال خرابی یا پیامدهای آن را کاهش دادهاند؟
مرحله پنجم: برنامهریزی اقدامات متناسب
بر اساس سطح و ماهیت ریسک، سازمان باید اقدامات مناسبی را تعیین کند.
این اقدامات میتوانند شامل موارد زیر باشند:
- حذف منبع ریسک در صورت امکان
- تغییر روش اجرای فرآیند
- تقویت کنترلهای فرآیندی
- توسعه شایستگی کارکنان
- بهبود تجهیزات و زیرساختها
- تأمین منابع جایگزین
- افزایش پایش و اندازهگیری
مرحله ششم: تعیین شاخص پایش و معیار اثربخشی
هر اقدام باید به یک معیار قابل بررسی متصل باشد.
برای مثال، اگر اقدام سازمان برای مدیریت ریسک افزایش ضایعات، اصلاح تنظیمات دستگاه باشد، میتوان نرخ ضایعات قبل و بعد از اقدام را مقایسه کرد.
به این ترتیب، سازمان میتواند بهجای اعلام انجام اقدام، درباره اثربخشی آن قضاوت کند.
مرحله هفتم: بازنگری ریسکها و بهروزرسانی اطلاعات
ارزیابی ریسک باید در زمانهای برنامهریزیشده و همچنین هنگام وقوع تغییرات مهم، بروز عدم انطباقهای تکراری، تغییر تأمینکننده، تغییر فناوری یا سایر شرایط اثرگذار بازنگری شود.
نتایج این بازنگری باید در برنامهریزی فرآیندها و تصمیمهای مدیریتی مورد استفاده قرار گیرد.
یک مثال کاربردی از مدیریت ریسک در صنعت
فرض کنیم در یک شرکت تولیدی، فرآیند گالوانیزه گرم با افزایش عدم انطباق در ضخامت پوشش مواجه شده است.
در رویکرد محدود، ممکن است موضوع در فرم ارزیابی ریسک ثبت شود و امتیازی برای آن در نظر گرفته شود.
اما در رویکرد پویا، موضوع به شکل زیر بررسی میشود:
| مرحله | اقدام یا تحلیل |
|---|---|
| شناسایی ریسک | احتمال عدم دستیابی به ضخامت مورد انتظار پوشش گالوانیزه |
| بررسی علل | شرایط نامناسب سطح، ترکیب حمام، دما، زمان غوطهوری یا روش اجرای فرآیند |
| تحلیل پیامد | افزایش دوبارهکاری، عدم انطباق محصول و احتمال شکایت مشتری |
| کنترل موجود | کنترل پارامترهای فرآیند و بازرسی ضخامت پوشش |
| اقدام پیشنهادی | بازنگری پارامترهای فرآیند، تقویت کنترل مواد شیمیایی و آموزش کارکنان |
| شاخص پایش | درصد محصولات منطبق از نظر ضخامت پوشش و نرخ دوبارهکاری |
| ارزیابی اثربخشی | مقایسه روند شاخصها پیش و پس از اجرای اقدامات |
در این مثال، مدیریت ریسک به یک فعالیت واقعی در فرآیند تولید تبدیل شده است و نتایج آن از طریق شاخصهای عملکرد قابل پیگیری است.
ابزارهای کاربردی برای ارزیابی و مدیریت ریسک
استاندارد ISO 9001 سازمان را به استفاده از یک روش خاص برای ارزیابی ریسک ملزم نمیکند. بنابراین سازمان میتواند با توجه به ماهیت فعالیتها و سطح پیچیدگی فرآیندها از ابزارهای مختلف استفاده کند.
۱. ماتریس احتمال و شدت
برای ارزیابی اولیه، اولویتبندی و مقایسه ریسکها کاربرد دارد. این روش ساده است و میتواند در بسیاری از فرآیندها مورد استفاده قرار گیرد.
۲. روش FMEA
روش تحلیل حالات خرابی و آثار آن برای بررسی حالات بالقوه خرابی، علل و پیامدها کاربرد دارد و بهویژه در فرآیندهای تولیدی، طراحی و فعالیتهای فنی قابل استفاده است.
۳. تحلیل علت و معلول
نمودار استخوان ماهی یا ایشیکاوا به شناسایی و دستهبندی علل احتمالی یک مشکل کمک میکند.
۴. تحلیل سناریو
در این روش، سازمان سناریوهای مختلفی را که ممکن است بر عملکرد فرآیند اثر بگذارند بررسی میکند؛ مانند توقف تأمین مواد اولیه، خرابی تجهیزات اصلی یا تغییر ناگهانی نیاز مشتری.
۵. تحلیل دادههای عملکردی
بررسی روند ضایعات، برگشتیها، شکایات مشتریان، خرابی تجهیزات و عدم انطباقها میتواند به شناسایی ریسکهایی کمک کند که در ارزیابیهای قبلی دیده نشدهاند.
نقش هوش مصنوعی و تحلیل داده در مدیریت ریسک ISO 9001
با توسعه فناوریهای دیجیتال، سازمانها میتوانند از دادههای عملیاتی برای شناسایی زودهنگام نشانههای ایجاد ریسک استفاده کنند.
برای مثال، با تحلیل دادههای تولید، تعمیرات و کنترل کیفیت میتوان الگوهایی را شناسایی کرد که نشاندهنده افزایش احتمال بروز عدم انطباق هستند.
برخی کاربردهای احتمالی عبارتاند از:
- شناسایی روند افزایشی ضایعات
- پیشبینی خرابی تجهیزات بر اساس دادههای تعمیراتی
- تحلیل الگوهای تکرار شکایات مشتریان
- شناسایی تأمینکنندگان دارای عملکرد ناپایدار
- تشخیص تغییرات غیرعادی در شاخصهای فرآیندی
- اولویتبندی موضوعات نیازمند بررسی مدیریتی
البته هوش مصنوعی جایگزین قضاوت کارشناسی و مسئولیت مدیران فرآیند نیست. کیفیت دادهها، اعتبار مدلها و کنترل نتایج باید بررسی شوند.
به همین دلیل، پیش از اجرای پروژههای هوش مصنوعی در مدیریت ریسک، سازمان باید از کیفیت، کامل بودن و قابلیت ردیابی دادههای خود اطمینان حاصل کند.
ارتباط مدیریت ریسک با بازنگری مدیریت در ایزو ۹۰۰۱
مدیریت ریسک نباید در یک فرم مستقل باقی بماند. نتایج آن باید در تصمیمهای مدیریتی نیز مورد استفاده قرار گیرد.
در جلسات بازنگری مدیریت، لازم است موضوعاتی مانند موارد زیر بررسی شوند:
- مهمترین ریسکهای اثرگذار بر اهداف کیفیت
- تغییر سطح ریسکهای کلیدی
- اثربخشی اقدامات انجامشده برای مدیریت ریسکها
- ریسکهای جدید ناشی از تغییرات سازمانی یا محیطی
- فرصتهایی که میتوانند عملکرد سازمان را بهبود دهند
- نیاز به منابع یا تغییر در فرآیندها
به این ترتیب، مدیریت ریسک از یک فعالیت کارشناسی به بخشی از تصمیمگیری مدیریت ارشد تبدیل میشود.
چکلیست ارزیابی بلوغ مدیریت ریسک در سازمان
برای ارزیابی وضعیت موجود سازمان، میتوانید از چکلیست زیر استفاده کنید:
- آیا ریسکها بر اساس فرآیندهای واقعی سازمان شناسایی میشوند؟
- آیا مسئول هر ریسک یا فرآیند مشخص است؟
- آیا علل و پیامدهای ریسکها بررسی میشوند؟
- آیا روش ارزیابی با ماهیت و پیچیدگی ریسک تناسب دارد؟
- آیا کنترلهای موجود پیش از تعریف اقدامات جدید بررسی میشوند؟
- آیا برای اقدامات، مسئول و زمانبندی تعیین شده است؟
- آیا اثربخشی اقدامات ارزیابی میشود؟
- آیا ریسکها با تغییر شرایط و اطلاعات جدید بازنگری میشوند؟
- آیا شاخصهای عملکرد برای پایش ریسکها استفاده میشوند؟
- آیا ریسکهای مهم در جلسات بازنگری مدیریت مطرح میشوند؟
- آیا فرصتهای بهبود نیز بهصورت مستقل شناسایی و پیگیری میشوند؟
- آیا کارکنان و مدیران فرآیندها در شناسایی ریسکها مشارکت دارند؟
جمعبندی؛ از ارزیابی ریسک تا مدیریت هوشمندانه ریسک
ماتریس احتمال و شدت، FMEA و سایر روشهای سنتی همچنان میتوانند ابزارهای مفیدی برای ارزیابی ریسک باشند؛ اما هیچکدام بهتنهایی تضمینکننده مدیریت اثربخش ریسک نیستند.
آنچه اهمیت دارد، ارتباط میان شناسایی ریسک، تحلیل علل و پیامدها، انتخاب اقدامات متناسب، اجرای کنترلها و ارزیابی اثربخشی آنهاست.
تحلیل داده برای مدیریت ریسک در سازمان
سازمانهای بالغ به جای آنکه فقط به دنبال تکمیل فرم ارزیابی ریسک باشند، تلاش میکنند ریسک را در تصمیمگیریهای روزمره، مدیریت فرآیندها، برنامهریزی منابع و بازنگری مدیریت وارد کنند.
ویرایش ISO 9001:2026 نیز فرصت مناسبی فراهم کرده است تا سازمانها علاوه بر تقویت رویکرد مدیریت ریسک، نگاه جدیتری به شناسایی و پیگیری فرصتها داشته باشند.
مدیریت ریسک یعنی قبل از آنکه یک مشکل به عدم انطباق، شکایت مشتری یا هزینه سازمانی تبدیل شود، نشانههای آن را ببینیم و برای مواجهه با آن تصمیم بگیریم.
سؤالات متداول درباره مدیریت ریسک در ایزو ۹۰۰۱
مدیریت ریسک در کدام بند ISO 9001 قرار دارد؟
الزامات مربوط به اقدامات برای پرداختن به ریسکها و فرصتها در بند ۶.۱ استاندارد ISO 9001 مطرح شدهاند. برای جزئیات دقیق ویرایش ۲۰۲۶ باید متن رسمی همان نسخه بررسی شود.
آیا استاندارد ایزو ۹۰۰۱ استفاده از ماتریس ریسک را الزامی میکند؟
خیر. استاندارد روش مشخصی مانند ماتریس احتمال و شدت را بهعنوان تنها روش ارزیابی ریسک تجویز نمیکند. سازمان باید روش متناسب با شرایط و پیچیدگی فعالیتهای خود را انتخاب کند.
آیا ارزیابی ریسک باید سالانه انجام شود؟
استاندارد یک تناوب ثابت و عمومی برای تمام سازمانها تعیین نمیکند. سازمان باید متناسب با شرایط خود ارزیابیها را برنامهریزی کند و در صورت تغییرات مهم یا بروز اطلاعات جدید، آنها را بازنگری کند.
تفاوت مدیریت ریسک و مدیریت فرصت چیست؟
مدیریت ریسک بر شناسایی و رسیدگی به عدمقطعیتهایی تمرکز دارد که ممکن است نتایج نامطلوب ایجاد کنند؛ در حالی که مدیریت فرصت به شناسایی و پیگیری امکان دستیابی به نتایج بهتر و بهبود عملکرد میپردازد.
آیا برای مدیریت ریسک باید روش اجرایی مستقل داشته باشیم؟
استاندارد الزام عمومی به تدوین یک روش اجرایی مستقل با عنوان مدیریت ریسک ندارد. با این حال، سازمان میتواند برای یکپارچگی، تعیین مسئولیتها و اطمینان از اجرای یکنواخت، روش یا دستورالعمل داخلی تدوین کند.
آیا هوش مصنوعی میتواند ریسکهای سازمان را شناسایی کند؟
هوش مصنوعی میتواند با تحلیل دادههای سازمانی به شناسایی الگوها و نشانههای ریسک کمک کند؛ اما اعتبار دادهها، صحت تحلیل و تصمیم نهایی باید تحت نظارت افراد مسئول باشد.
منابع و مطالعه بیشتر
-
ISO – استاندارد رسمی ISO 9001:2026
-
ISO – اطلاعیه انتشار ویرایش ۲۰۲۶ و تغییرات کلیدی
-
ISO/TC 176 – راهنماها و منابع پیادهسازی ISO 9001
-
CQI – راهنمای ریسکها و فرصتها در ISO 9001
مطالب مرتبط
- ISO 9001:2026؛ تغییرات و الزامات ویرایش جدید
- بازنگری مدیریت در ایزو ۹۰۰۱؛ از جلسه تشریفاتی تا تصمیمگیری
- Quality 4.0 چیست؟ از کنترل کیفیت تا پیشبینی کیفیت
- آیا دادههای کیفیت سازمان برای ورود هوش مصنوعی آماده هستند؟
نظر شما چیست؟
در سازمان شما مدیریت ریسک چگونه انجام میشود؟
آیا همچنان به تکمیل ماتریس احتمال و شدت اکتفا میکنید یا ریسکها را به شاخصهای عملکرد، برنامههای عملیاتی، اقدامات اصلاحی و تصمیمهای مدیریت ارشد متصل کردهاید؟
تجربه خود را در بخش دیدگاهها با ما به اشتراک بگذارید.